...
|
ID статьи: 408
Последнее обновление: 17 сен, 2026
Documentation: Product: UGMC Version: 7.x
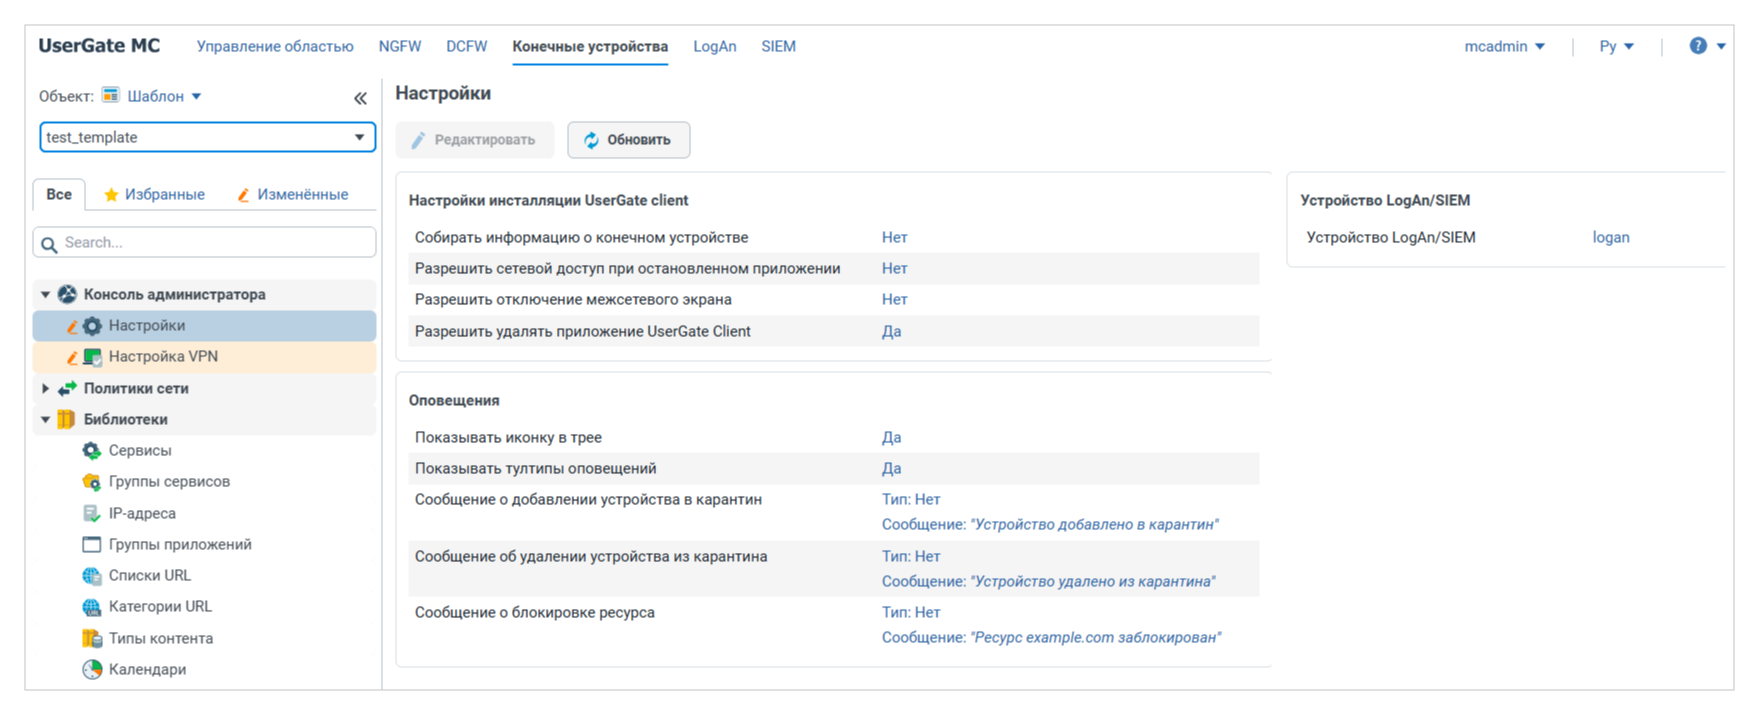
Вы можете настраивать параметры выбранного шаблона конечных устройств в следующих разделах:
При настройке параметров шаблона конечных устройств следует учитывать следующее:
Настройка общих параметровВажно!Для применения изменений на конечном устройстве при настройке любого из общих параметров в окне свойств этого параметра необходимо установить флажок «Синхронизировать».
Чтобы настроить общие параметры шаблона конечных устройств: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Консоль администратора ➜ Настройки. 3. В блоке параметров Настройки инсталляции UserGate Client выполните следующие действия:
При этом UserGate MC будет получать только основную информацию о конечном устройстве: IP-адрес, имя, версию UserGate Client, версию Windows, текущее время на устройстве и время его последнего подключения к UserGate MC, а также данные об объеме используемой памяти и о загрузке центрального процессора конечного устройства. Важно!При отключенном сборе информации о конечном устройстве HIP-профили могут работать некорректно.
Вы можете запретить или разрешить пользователям конечного устройства самостоятельно отключать правила межсетевого экрана. Кроме того, вы можете установить доступное количество и продолжительность отключений, а также указать код для подтверждения отключения на конечном устройстве.
Вы можете запретить или разрешить пользователям конечного устройства самостоятельно удалять UserGate Client. Кроме того, вы можете указать код подтверждения удаления на конечном устройстве. 4. В блоке параметров Оповещения выполните следующие действия:
5. Если требуется отправлять данные конечных устройств в UserGate Log Analyzer или UserGate SIEM, в блоке параметров Настройки устройства LogAn/SIEM настройте интеграцию с внешним сервером журналирования. Подробная информация приведена в разделе «Журналирование данных конечных устройств». Настройка параметров VPN-профиляПримечаниеПодключение конечных устройств к VPN-серверу доступно на Windows 10 и выше. При разрыве соединения UserGate Client выполняет попытки восстановить его в течение 40 секунд. Если соединение не будет восстановлено, отобразится окно выбора VPN-сервера.
Настройка параметров VPN-профиля для версий ниже 7.6.0Чтобы настроить параметры VPN-профиля шаблона конечных устройств: 1. В разделе Конечные устройства-конфигурация для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Консоль администратора ➜ Настройка VPN. 3. Нажмите Добавить. 3. На вкладке Общие выполните следующее:
ПримечаниеЕсли доменному имени VPN-сервера соответствует несколько IP-адресов, UserGate Client использует первый адрес, от которого пришел ответ на запрос.
При выборе IPSec L2TP также необходимо выбрать режим работы протокола IKE для согласования алгоритмов шифрования и аутентификации и указать общий ключ шифрования. ПримечаниеНачиная с версии 7.5.0 поддержка IPSec L2TP прекращена.
Важно!При генерации клиентского сертификата необходимо указать идентификатор пользователя (CN).
ПримечаниеПри использовании протокола IKEv2 вы можете настроить многофакторную аутентификацию через одноразовые коды TOTP. Код вводится на конечном устройстве после выбора сертификата или ввода логина и пароля. Перед настройкой TOTP для пользователей доменного RADIUS-сервера необходимо разрешить на этом сервере использование протокола PAP.
4. На вкладке Фаза 1 укажите параметры первой фазы создания VPN-соединения:
5. На вкладке Фаза 2 укажите параметры второй фазы создания VPN-соединения:
ПримечаниеЕсли заданы оба параметра (время жизни ключа и максимальный размер данных), ключ шифрования будет изменен по достижении первого из лимитов.
6. Нажмите Сохранить. Настройка параметров VPN-профиля для версий 7.6.0 и вышеВы можете настраивать VPN-профили шаблона конечных устройств для протоколов DTLS и IKEv2. Использование протокола IKEv2 является стандартным решением с широкой совместимостью и подходит для большинства корпоративных сценариев. Протокол DTLS может применяться для подключения удаленных сотрудников, так как обеспечивает более высокую производительность и устойчивость к потерям пакетов. Ниже приведены инструкции по настройке VPN-профилей для каждого из этих протоколов. ПримечаниеПри использовании протокола IKEv2 вы можете настроить многофакторную аутентификацию через одноразовые коды TOTP. Код вводится на конечном устройстве после выбора сертификата или ввода логина и пароля. Перед настройкой TOTP для пользователей доменного RADIUS-сервера необходимо разрешить на этом сервере использование протокола PAP.
Чтобы настроить параметры VPN-профиля для протокола DTLS: 1. В разделе Конечные устройства для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Консоль администратора ➜ Настройка VPN. 3. Нажмите Добавить ➜ DTLS. 4. На вкладке Общие выполните следующее:
ПримечаниеЕсли доменному имени VPN-сервера соответствует несколько IP-адресов, UserGate Client использует первый адрес, от которого пришел ответ на запрос.
5. На вкладке Фаза 1 укажите параметры первой фазы создания VPN-соединения:
6. На вкладке Фаза 2 укажите объем данных, после передачи которого ключ шифрования будет изменен. 7. Нажмите Сохранить. Чтобы настроить параметры VPN-профиля для протокола IKEv2: 1. В разделе Конечные устройства для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Консоль администратора ➜ Настройка VPN. 3. Нажмите Добавить ➜ IKEv2. 4. На вкладке Общие выполните следующее:
ПримечаниеЕсли доменному имени VPN-сервера соответствует несколько IP-адресов, UserGate Client использует первый адрес, от которого пришел ответ на запрос.
5. На вкладке Фаза 1 укажите параметры первой фазы создания VPN-соединения:
6. На вкладке Фаза 2 укажите параметры второй фазы создания VPN-соединения:
ПримечаниеЕсли заданы оба параметра (время жизни ключа и максимальный размер данных), ключ шифрования будет изменен по достижении первого из лимитов.
7. Нажмите Сохранить. Настройка правил межсетевого экранаВажно!Если правила межсетевого экрана не настроены, фильтрация трафика на конечных устройствах не выполняется.
Чтобы настроить правила межсетевого экрана шаблона конечных устройств: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Политики сети ➜ Межсетевой экран. 3. Нажмите Добавить. 4. На вкладке Общие выполните следующее:
5. На соответствующих вкладках укажите условия срабатывания правила. Важно!Не рекомендуется одновременно использовать в правиле условия фильтрации по IP-адресу и URL-адресу, по IP-адресу и URL-категории, а также по IP-адресу и типу контента. Такое правило будет срабатывать на разных уровнях модели OSI, что может привести к некорректной обработке трафика.
Начиная с версии 7.6.0 вы можете добавлять списки IP-адресов, сервисы, группы сервисов, а также URL-списки из общей библиотеки элементов (см. раздел «Общая библиотека»). ПримечаниеДля добавления условий срабатывания по URL-адресам, URL-категориям и типам контента в правиле должны быть указаны сервисы.
ПримечаниеНа некоторых вкладках вы можете установить флажок «Инвертировать» (соответствует логическому отрицанию) — выбранные элементы будут исключены из условий срабатывания правила.
6. Нажмите Сохранить. Управление библиотекамиБиблиотеки содержат списки и группы таких элементов, как сервисы, IP-адреса, приложения, URL-адреса, URL-категории, типы контента и календари. Вы можете использовать эти списки и группы в правилах межсетевого экрана. Настройка библиотеки сервисовВ библиотеке Сервисы вы можете добавлять сервисы, содержащие списки сетевых протоколов и портов. Для сервисов конечных устройств доступен выбор протоколов TCP и UDP. Чтобы добавить сервис: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Сервисы. 3. Нажмите Добавить. 4. В открывшемся окне выполните следующее:
5. Нажмите Сохранить. Настройка библиотеки групп сервисовВ библиотеке Группы сервисов вы можете объединять сервисы в группы. Это может понадобиться, например, если в нескольких правилах межсетевого экрана необходимо использовать одни и те же наборы сервисов. Чтобы добавить группу сервисов: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Группы сервисов. 3. В блоке Группы сервисов нажмите Добавить. 4. Укажите название и при необходимости описание группы сервисов. 5. Нажмите Сохранить. 6. Выберите добавленную группу сервисов. 7. В блоке Элементы нажмите Добавить. 8. C помощью клавиши Ctrl или Shift выберите сервисы из списка и нажмите Добавить. 9. Нажмите Закрыть. Добавленные сервисы отобразятся в блоке Элементы для выбранной группы. Настройка библиотеки IP-адресовВ библиотеке IP-адреса вы можете добавлять статические группы IP-адресов (хранятся в UserGate MC) и обновляемые группы IP-адресов (загружаются с внешнего сервера). Чтобы добавить статическую группу IP-адресов: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ IP-адреса. 3. В блоке Группы нажмите Добавить. 4. На вкладке Общие укажите параметры группы IP-адресов:
5. Нажмите Сохранить. 6. Выберите добавленную группу IP-адресов. 7. В блоке Адреса из выбранной группы нажмите Добавить ➜ Добавить элемент. 8. Укажите IP-адрес. ПримечаниеВ поле допускается вводить IP-адрес (например, 192.0.2.25), диапазоны IP-адресов (например, 192.0.2.1-192.0.2.25), а также адреса подсетей в формате CIDR (например, 192.0.2.0/24).
9. Нажмите Сохранить. 10. Для добавления других IP-адресов в группу повторите шаги 7–9 инструкции. Добавленные IP-адреса отобразятся в блоке Адреса из выбранной группы для выбранной группы. При необходимости вы можете добавить в статическую группу IP-адресов другие группы. Для этого в блоке Адреса из выбранной группы нажмите Добавить ➜ Добавить список. Настройка библиотеки групп приложенийВ библиотеке Группы приложений вы можете добавлять статические группы приложений (хранятся в UserGate MC) и обновляемые группы приложений (загружаются с внешнего сервера). Чтобы добавить статическую группу приложений: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Группы приложений. 3. В блоке Группы приложений нажмите Добавить. 4. На вкладке Общие укажите параметры группы приложений:
5. Нажмите Сохранить. 6. Выберите добавленную группу приложений. 7. В блоке параметров Приложения нажмите Добавить. 8. Укажите название приложения и хеш-сумму его исполняемого файла (по алгоритму SHA1). ПримечаниеВы можете определить хеш-сумму с помощью утилиты fciv.
9. Нажмите Сохранить. 10. Для добавления других приложений в группу повторите шаги 7–9 инструкции. Добавленные приложения отобразятся в блоке Приложения для выбранной группы. Настройка библиотеки URL-списковВ библиотеке Списки URL вы можете добавлять статические URL-списки (хранятся в UserGate MC) и обновляемые URL-списки (загружаются с внешнего сервера). Чтобы добавить статический URL-список: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Списки URL. 3. В блоке Списки URL нажмите Добавить. 4. На вкладке Общие укажите параметры URL-списка:
5. Нажмите Сохранить. 6. Выберите добавленный URL-список. 7. В блоке URL нажмите Добавить. 8. Укажите URL-адрес или доменное имя. ПримечаниеПри указании URL-адреса или доменного имени вы можете использовать символы «*» (любое количество произвольных символов), «^» (начало строки), «$» (конец строки). Не допускается использование символов «?» и «#».
Например:
9. Нажмите Сохранить. 10. Для добавления других URL-адресов и доменных имен повторите шаги 7–9 инструкции. Добавленные URL-адреса и доменные имена отобразятся в блоке URL для выбранного списка. Настройка библиотеки URL-категорийВ библиотеке Категории URL вы можете объединять URL-категории в статические группы URL-категорий (хранятся в UserGate MC) и обновляемые группы URL-категорий (загружаются с внешнего сервера). Это может понадобиться, например, если в нескольких правилах межсетевого экрана необходимо использовать одни и те же наборы URL-категорий. Чтобы добавить статическую группу URL-категорий: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Категории URL. 3. В блоке Группы URL категорий нажмите Добавить. 4. На вкладке Общие укажите название и при необходимости описание группы URL-категорий. 5. Нажмите Сохранить. 6. Выберите добавленную группу URL-категорий. 7. В блоке Категории нажмите Добавить. 8. С помощью клавиши Ctrl или Shift выберите URL-категории из списка категорий UserGate URL filtering и нажмите Добавить. Подробнее о списке категорий UserGate URL filtering — в разделе «Фильтрация контента» руководства администратора UserGate NGFW. 9. Нажмите Закрыть. Добавленные URL-категории отобразятся в блоке Категории для выбранной группы. Настройка библиотеки типов контентаВ библиотеке Типы контента вы можете добавлять статические группы типов контента (хранятся в UserGate MC) и обновляемые группы типов контента (загружаются с внешнего сервера). Это может понадобиться, например, если в нескольких правилах межсетевого экрана необходимо использовать одни и те же наборы типов контента. Чтобы добавить статическую группу типов контента: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Типы контента. 3. В блоке Категории нажмите Добавить. 4. На вкладке Общие укажите название и при необходимости описание группы типов контента.5. Нажмите Сохранить. 6. Выберите добавленную группу типов контента. 7. В блоке Типы контента нажмите Добавить. 8. Укажите тип контента в формате MIME. Например, для ZIP-архивов необходимо указать application/zip. ПримечаниеВы можете ознакомиться с реестром зарегистрированных MIME-типов на сайте www.iana.org.
9. Нажмите Сохранить. 10. Для добавления других типов контента повторите шаги 7–9 инструкции. Добавленные типы контента отобразятся в блоке Типы контента для выбранной группы. Настройка библиотеки календарейВ библиотеке Календари вы можете добавлять статические группы календарей (хранятся в UserGate MC) и обновляемые группы календарей (загружаются с внешнего сервера). Это может понадобиться, например, если для нескольких правил межсетевого экрана необходимо использовать одно и то же расписание. Чтобы добавить статическую группу календарей: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. Выберите раздел Библиотеки ➜ Календари. 3. В блоке Группы нажмите Добавить. 4. На вкладке Общие укажите название и при необходимости описание группы календарей.5. Нажмите Сохранить. 6. Выберите добавленную группу календарей. 7. В блоке Элементы нажмите Добавить. 8. Укажите параметры календаря:
9. Нажмите Сохранить. 10. Для добавления других календарей повторите шаги 7–9 инструкции. Добавленные календари отобразятся в блоке Элементы для выбранной группы. Настройка обновляемых списков (групп) элементовСписки и группы некоторых элементов могут автоматически пополняться из файлов, размещенных на внешнем сервере. Вы можете настраивать такие списки (группы) для IP-адресов, приложений, URL-адресов, URL-категорий, типов контента и календарей. Для этого необходимо подготовить файл со списком элементов (создать его и разместить на внешнем сервере), а затем добавить обновляемый список (группу) в соответствующей библиотеке шаблона. Чтобы подготовить файл со списком элементов: 1. Создайте текстовый файл (например, list.txt) и добавьте в него список элементов. ПримечаниеЭлементы должны быть записаны в столбик без знаков препинания.
2. Поместите файл в архив (например, list.txt в list.zip). 3. Создайте текстовый файл (например, version.txt) и укажите в нем номер версии списка (например, 3). ПримечаниеЗначение номера версии необходимо инкрементировать при каждом обновлении списка.
4. Разместите архив со списком элементов и файл с номером версии списка (например, list.zip и version.txt) на внешнем сервере, чтобы они были доступны для скачивания. Чтобы добавить обновляемый список (группу) элементов: 1. В разделе Конечные устройства (для версий ниже 7.6.0 раздел Конечные устройства-конфигурация) для объекта Шаблон в выпадающем списке выберите шаблон, параметры которого необходимо настроить. 2. В разделе Библиотеки выберите нужную библиотеку: IP-адреса, Группы приложений, Списки URL, Категории URL, Типы контента или Календари. 3. В блоке слева нажмите Добавить. 4. На вкладке Общие укажите название и при необходимости описание списка (группы). ПримечаниеДля некоторых элементов доступны дополнительные параметры (например, уровень угрозы).
5. На вкладке Автоматическое обновление установите флажок Включено и укажите следующие параметры:
Вы можете выбрать одно из предустановленных значений или указать время вручную в cron-формате: <минуты: 0–59> <часы: 0–23> <дни месяца: 1–31> <месяцы: 1–12> <дни недели: 0–6, где 0 — воскресенье>. При ручном вводе также можно использовать следующие символы:
6. Нажмите Сохранить.
Эта статья была:
Полезна |
Не полезна
ID статьи: 408
Последнее обновление: 17 сен, 2026
Ревизия: 73
Просмотры: 29891
Комментарии: 0
Теги
|