...
|
ID статьи: 3346
Последнее обновление: 29 Sep, 2026
Product: WAF Version: 7.7.x Technology: WAF
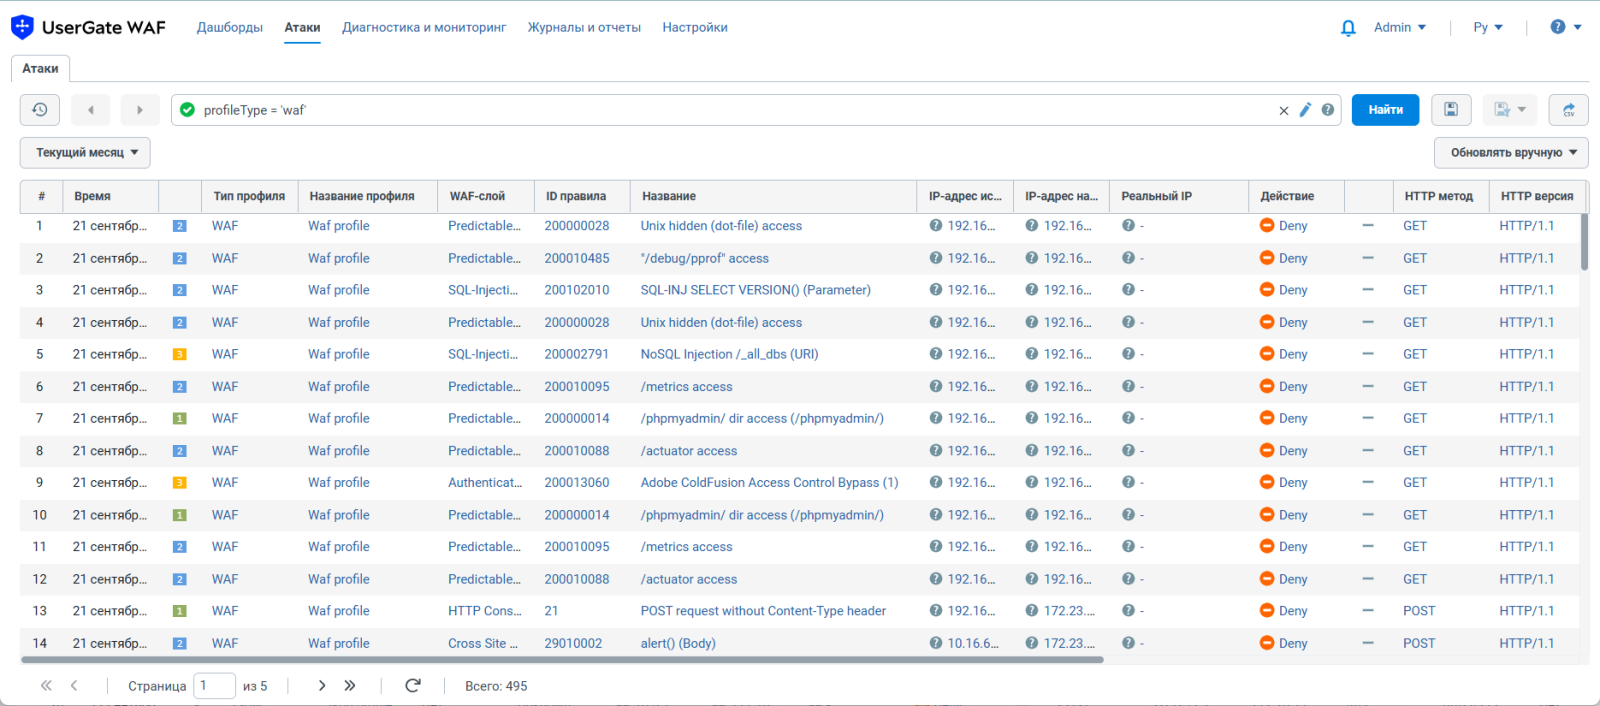
UserGate WAF с настроенными профилями безопасности анализирует HTTP- и HTTPS-трафик на прикладном уровне, чтобы защитить веб-сервисы от атак. Под атаками понимаются несанкционированные воздействия на информационную инфраструктуру организации, способные нарушить ее работу или создать угрозу безопасности обрабатываемой в ней информации. Продукт обнаруживает атаки и другие угрозы безопасности с помощью правил в WAF-профилях, а также проверяет запросы с данными в формате JSON и XML. Страница атакПри срабатывании WAF-профиля (WAF-правила, включенного в WAF-профиле), JSON-профиля или XML-профиля UserGate WAF записывает информацию об обнаружении атаки или другого события ИБ. Эти сведения доступны для просмотра и анализа в разделе Атаки.
В таблице атак вы можете:
Вы также можете фильтровать данные в таблице с помощью специальных запросов на языке фильтрации продукта. Для ввода запросов используется строка фильтрации. По нажатию на значение параметра срабатывания в строку фильтрации добавляется запрос с этим параметром (например, name = "(PSM) alert"). Действие доступно только для тех параметров, значения которых в таблице отображаются в виде ссылок. Кроме того, вы можете сохранять примененные фильтры по кнопке Сохранить как. Список сохраненных фильтров доступен по кнопке Популярные фильтры. Также для дальнейшего анализа вы можете скачать отфильтрованные данные таблицы в виде CSV-файла по кнопке Экспортировать в CSV. ПримечаниеВы можете отправлять сведения об атаках на серверы SSH (SFTP), FTP и Syslog. Подробнее — в разделе «Экспорт журналов».
В зависимости от того, какой профиль сработал в правиле публикации, на странице доступна следующая информация.
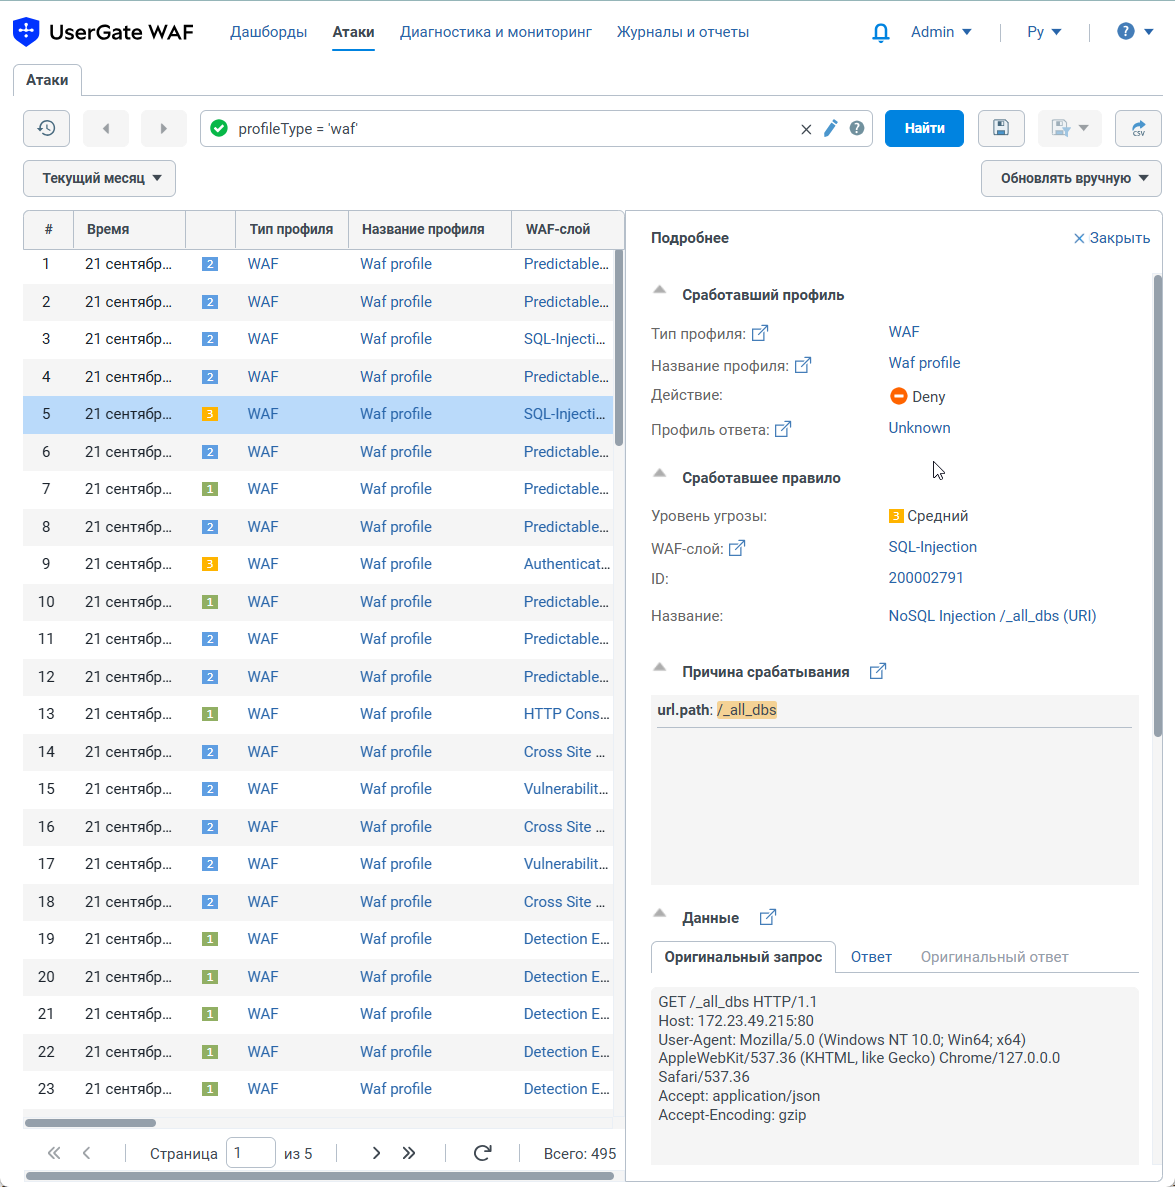
Карточка атакиПо нажатию на строку сработавшего WAF-профиля открывается карточка с подробной информацией о сработавшем WAF-правиле, источнике и назначении запроса, пакете экспертизы, в состав которого входит сработавшее WAF-правило, и другими сведениями.
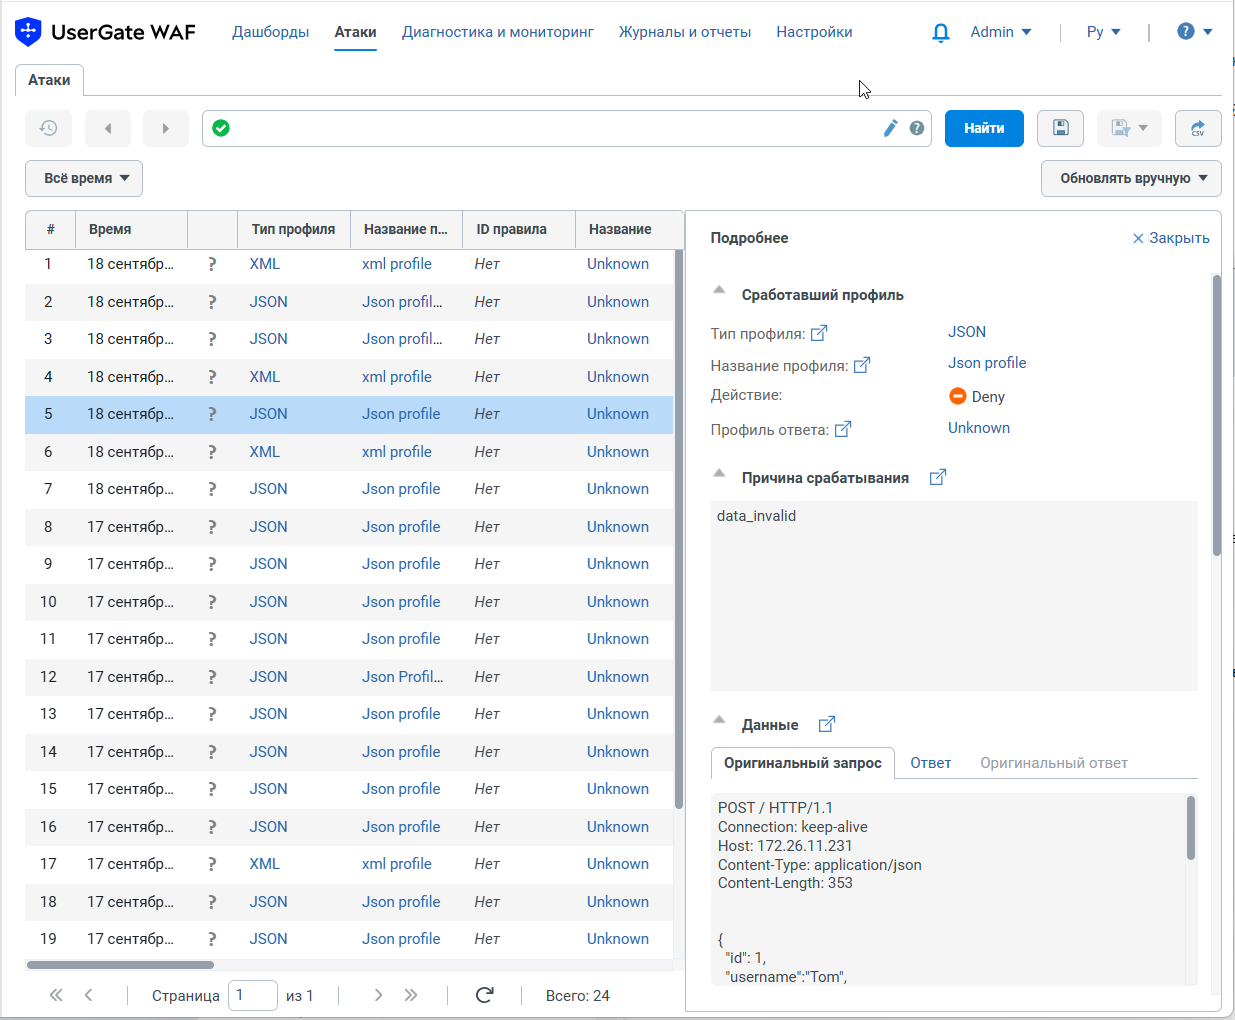
В карточке атаки представлена информация, позволяющая анализировать причину срабатывания WAF-правила и облегчающая поиск ложных срабатываний. В секции Причина срабатывания отображаются подсвеченные значения или фрагменты запроса, на которых сработало WAF-правило. В ряде случаев подсветка не применяется. Например, если WAF-правило сработало при обращении к определенной библиотеке, в секции указывается общая причина блокировки. В секции Данные содержатся сведения о запросе и/или ответе, на которых сработало WAF-правило. На вкладке Оригинальный запрос отображается запрос к защищаемому веб-ресурсу, поступивший в UserGate WAF. Вкладка Оригинальный ответ содержит заголовки и оригинальное тело ответа от защищаемого веб-ресурса и становится доступной, если WAF-правило сработало на этом ответе. Если WAF-правило с блокирующим действием сработало на запросе, эта вкладка не будет доступна. Если в UserGate WAF ответ был модифицирован (например, из него была удалена чувствительная информация), на вкладке Ответ отобразится измененный вариант, а на вкладке Оригинальный ответ — ответ до его модификации в UserGate WAF. Карточка сработавшего JSON-профиля или XML-профиляПо нажатию на строку сработавшего JSON-профиля или XML-профиля открывается карточка с подробной информацией об источнике и назначении запроса, HTTP-методе, коде ответа и других параметрах.
В секции Причина срабатывания могут отображаться значения или фрагменты запроса, на которых сработал профиль безопасности. В секции Данные содержатся сведения о запросе и/или ответе, на которых сработал профиль. На вкладке Оригинальный запрос отображается запрос к защищаемому веб-ресурсу, поступивший в UserGate WAF. Вкладка Оригинальный ответ содержит заголовки и оригинальное тело ответа от защищаемого веб-ресурса и становится доступной, если профиль сработал на этом ответе. Если профиль с блокирующим действием сработал на запросе, вкладка ответа недоступна. Если в UserGate WAF ответ был модифицирован (например, из него была удалена чувствительная информация), на вкладке Ответ отобразится измененный вариант, а на вкладке Оригинальный ответ — ответ до его модификации в UserGate WAF.
Эта статья была:
Полезна |
Не полезна
ID статьи: 3346
Последнее обновление: 29 Sep, 2026
Ревизия: 15
Просмотры: 51
Комментарии: 0
Теги
|